Bezpieczeństwo
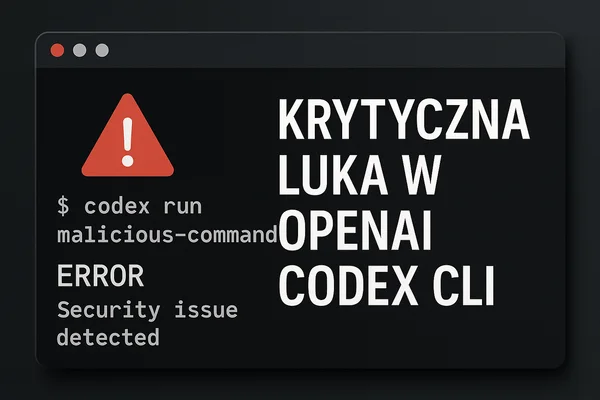
Krytyczna luka w OpenAI Codex CLI: jeden plik wystarczył do przejęcia komputera
OpenAI załatało krytyczną lukę w narzędziu Codex CLI, z którego korzystają tysiące programistów. Błąd oznaczony jako CVE-2025-61260 pozwalał na zdalne uruchamianie dowolnych komend już w chwili startu narzędzia, wystarczyło pobrać zainfekowane repozytorium z pozornie zwykłym plikiem konfiguracyjnym.