Prawdziwy podpis, fałszywa aplikacja. Pułapka na szukających ChatGPT i Claude na komputer
Szukasz w Google aplikacji ChatGPT albo Claude na komputer, klikasz wysoki wynik i pobierasz plik z prawdziwym podpisem producenta. Badacze Check Point pokazują, dlaczego to nadal może być pułapka.
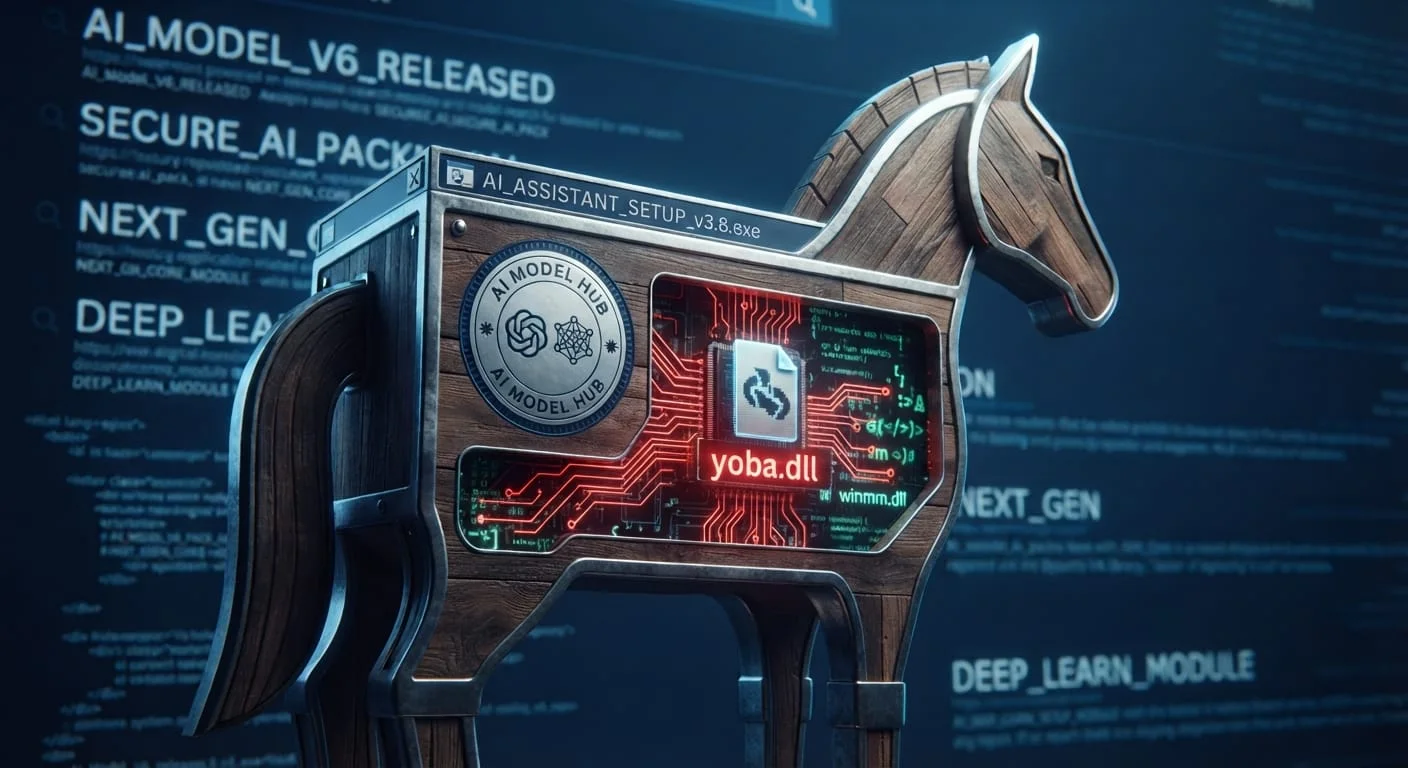
Check Point Research opisał kampanię złośliwego oprogramowania Yoba. Przestępcy zakładali na GitHubie fałszywe projekty podszywające się pod desktopowe aplikacje ChatGPT i Claude. Linki z tych projektów prowadziły do archiwów ZIP ze złośliwymi komponentami. Fałszywe projekty pojawiały się wysoko w wynikach Google, co według badaczy wskazuje na SEO poisoning, czyli manipulowanie pozycją stron w wyszukiwarce, żeby promować niebezpieczne treści.
Podpis się zgadza, pakiet już nie
W złośliwych pakietach przestępcy umieszczali prawdziwe, cyfrowo podpisane pliki wykonywalne OpenAI lub Anthropic. Atak wykorzystywał technikę DLL sideloading: legalna aplikacja przy uruchomieniu ładuje podstawioną przez napastnika złośliwą bibliotekę. W kampanii Yoba plik wykonywalny uruchamiał komponent YobaDropper, który przygotowywał system do kolejnych etapów infekcji.
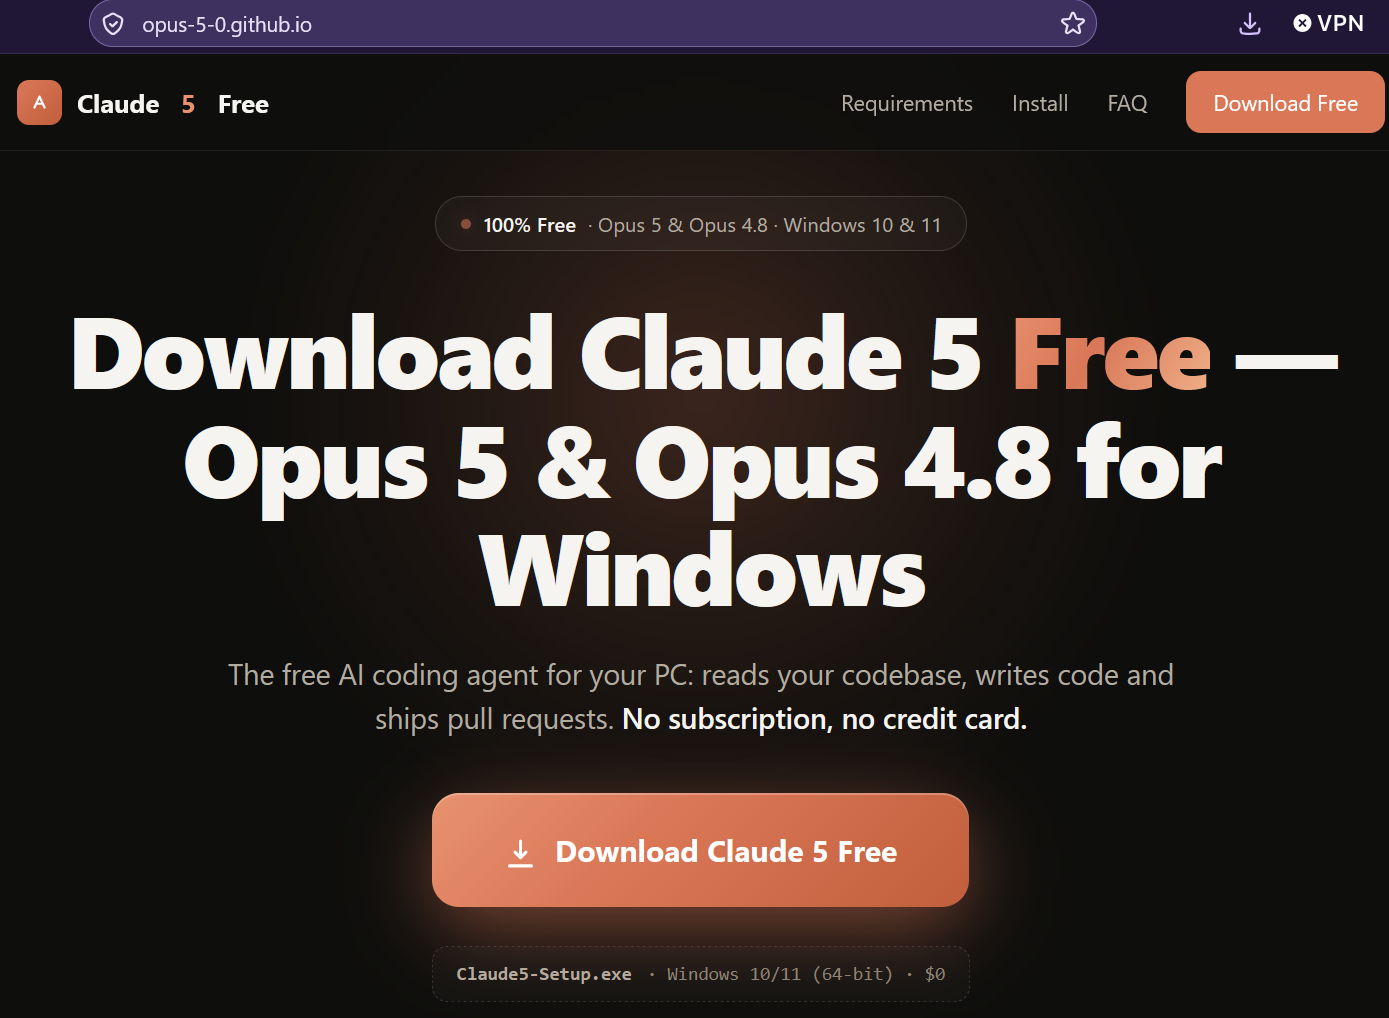
Badacze nie stwierdzili przełamania zabezpieczeń ChatGPT, Claude ani infrastruktury OpenAI czy Anthropic. Przestępcy wykorzystali wiarygodność marek i autentyczność pojedynczych plików.
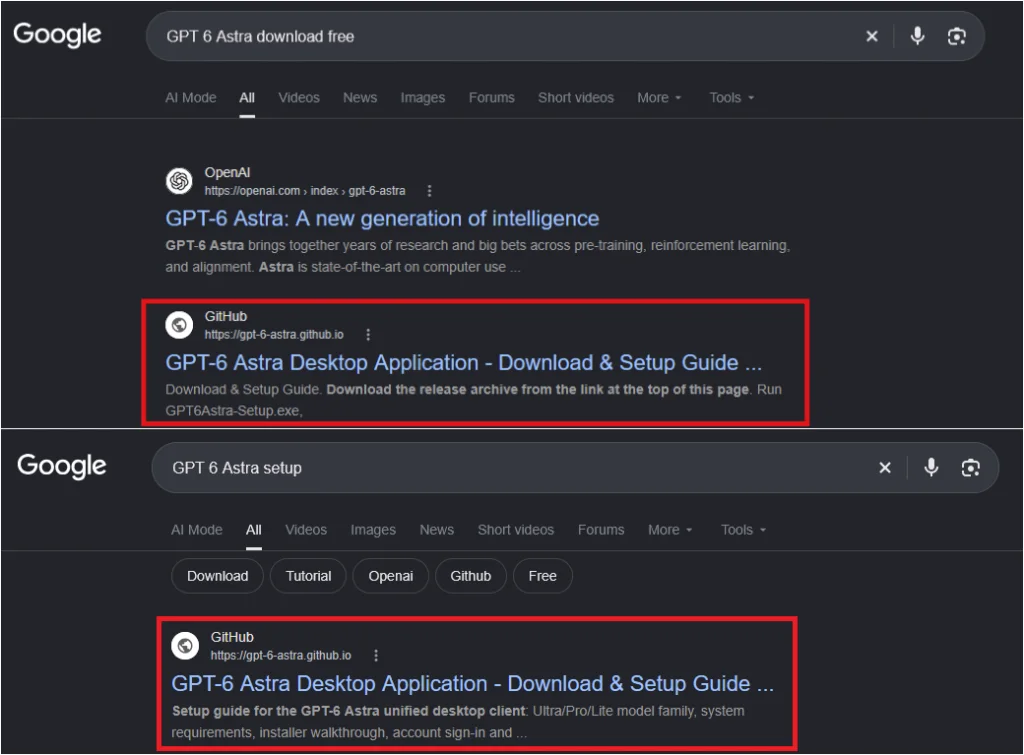
Telegram, Google DNS i koparka kryptowalut
Złośliwy komponent sprawdza m.in., czy został uruchomiony w oczekiwany sposób, i wymaga uprawnień administratora. Potem ustawia ponowne uruchamianie złośliwego kodu przy starcie systemu. Kolejny element, YobaLoader, odczytuje zdjęcie profilowe kanału w Telegramie i na jego podstawie generuje domenę. Następnie przez usługę Google DNS-over-HTTPS zdobywa informacje potrzebne do pobrania zaszyfrowanego ładunku z serwisu takiego jak Catbox. Według badaczy taki ruch trudniej odróżnić od zwykłej aktywności w sieci, a zablokowanie jednej domeny może nie przerwać całego mechanizmu.
W analizowanej kampanii końcowym ładunkiem była koparka kryptowalut XMRig 6.26.0. Badacze zaznaczają, że YobaLoader może dostarczać także inne pliki wykonywalne dla Windows lub skrypty PowerShell.
„Boom na AI stwarza nowe możliwości dla cyberprzestępców: mogą atakować zaufanie otaczające sztuczną inteligencję, nie atakując samej AI. Yoba pokazuje, jak wyniki wyszukiwania, rozpoznawalne marki i nawet legalne, cyfrowo podpisane oprogramowanie można połączyć, by złośliwe pliki do pobrania wyglądały wiarygodnie” — mówi Eli Smadja, szef zespołu badawczego Check Point Research.
Check Point zaleca pobieranie aplikacji wyłącznie z oficjalnych kanałów producentów. Firmom radzi ograniczać zbędne uprawnienia administratora i monitorować zachowanie aplikacji, także tych, które wyglądają na legalne.
Źródła
- Komunikat prasowy Check Point Software
- Check Point Research, opis kampanii Yoba (blog.checkpoint.com)