Deepfake w pracy: rośnie ryzyko, wiedza stoi w miejscu

Co piąty pracownik przekazuje narzędziom AI wrażliwe dane firmy, a większość nie potrafi rozpoznać nowych manipulacji, jak deepfake. Z raportu ESET i DAGMA wynika też, że ponad połowa osób nie miała szkoleń. Co to oznacza w praktyce i co zrobić od ręki, by pracować z AI bezpieczniej?
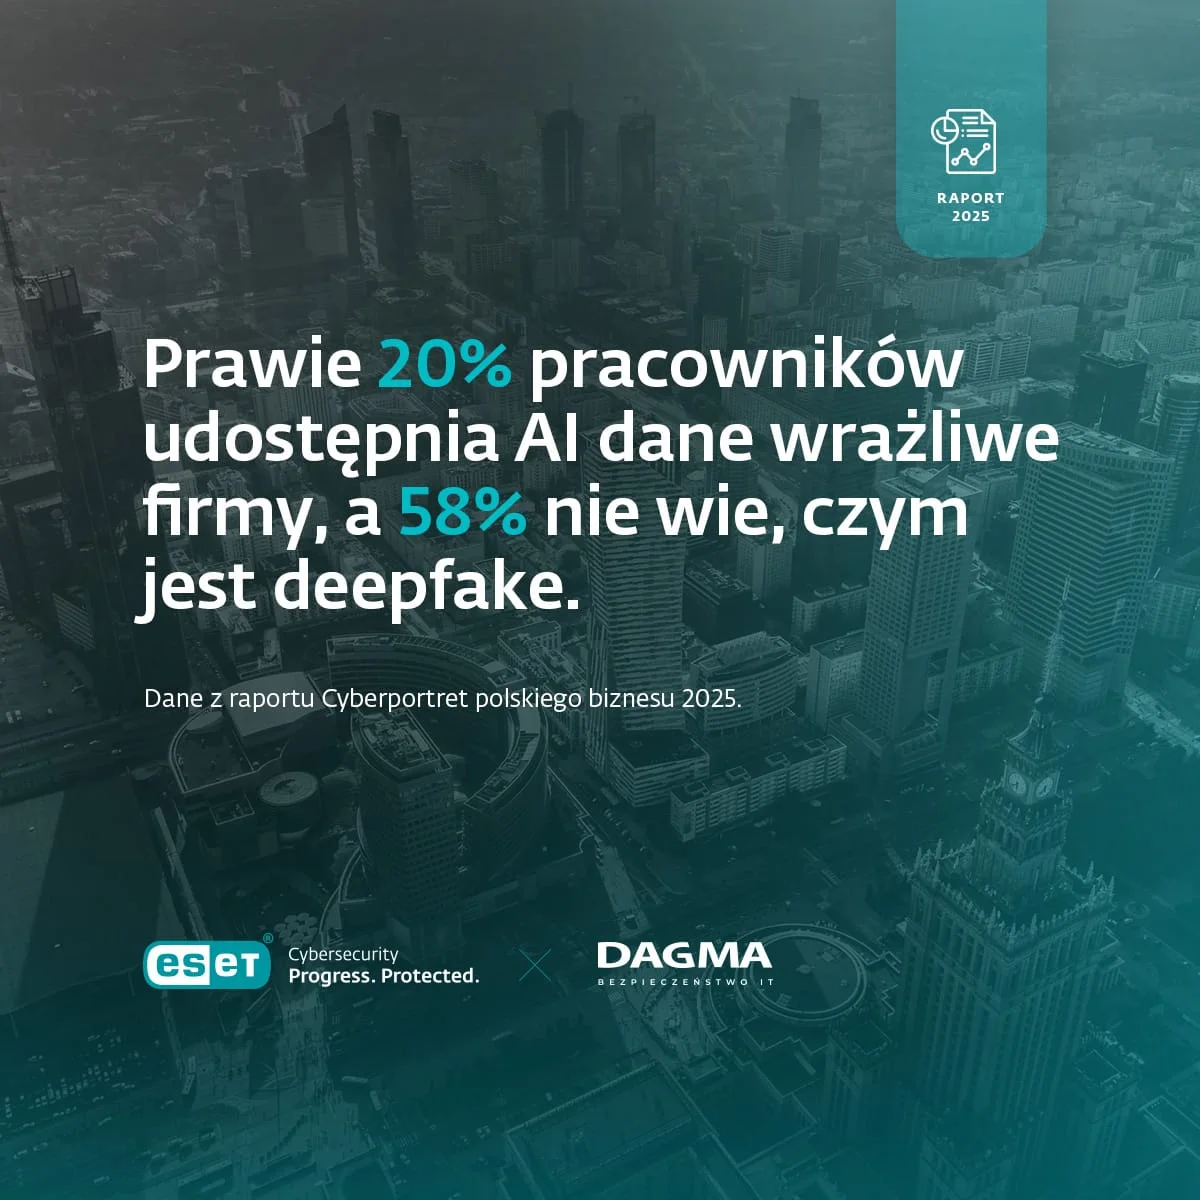
Jak czytamy w raporcie „Cyberportret polskiego biznesu 2025” przygotowanym przez ESET i DAGMA Bezpieczeństwo IT, 19% pracowników w Polsce przekazuje narzędziom AI wrażliwe dane firmowe. Chodzi o informacje finansowe, dane klientów czy dokumenty objęte tajemnicą firmy. To realne ryzyko wycieku albo wykorzystania tych danych niezgodnie z interesem firmy.
Raport pokazuje też duże braki w podstawowej wiedzy o nowych zagrożeniach. Aż 58% zatrudnionych nie wie, czym jest deepfake. Co trzecia osoba uznała materiały wideo lub obrazy wygenerowane przez AI za prawdziwe, a niemal tyle samo osób nie potrafiło ocenić ich autentyczności. Co czwarty badany uznał za wiarygodne nagrania audio stworzone przez algorytmy. To prosta droga do manipulacji i oszustw w pracy.
Eksperci zwracają uwagę, że bez podstawowej wiedzy o incydentach ludzie nie zgłaszają problemów, nawet jeśli w firmie są procedury. Jak mówi Beniamin Szczepankiewicz z ESET, technologie deepfake są coraz częściej wykorzystywane przez cyberprzestępców, a niska rozpoznawalność zjawiska oznacza większe ryzyko, że fałszywe komunikaty nie zostaną wychwycone na czas.
Źródłem kłopotów jest także brak szkoleń. Ponad połowa pracowników (55%) nie przeszła żadnego szkolenia z cyberbezpieczeństwa w ostatnich pięciu latach. Jeśli kursy się odbywają, zwykle skupiają się na procedurach i RODO, a nie na praktycznych zagrożeniach związanych z AI. Efekt: wiele zespołów jest nieprzygotowanych na ataki oparte na podszywaniu się pod głos czy wizerunek.
Co z tym zrobić tu i teraz
Po pierwsze, nie wklejaj do narzędzi AI informacji wrażliwych: danych klientów, numerów umów, tabel finansowych, wewnętrznych dokumentów. Zatrzymaj się i zadaj proste pytanie: czy wysłałbym to publicznie? Jeśli nie — nie wprowadzaj tego do modelu. To podstawowa zasada higieny pracy z AI. (Wniosek na podstawie danych z raportu o 19% pracowników udostępniających dane wrażliwe).
Po drugie, ustal w firmie krótkie i jasne zasady korzystania z AI. Spisz, czego nie wolno udostępniać, kiedy używać narzędzi lokalnych lub firmowych, jak oznaczać treści generowane przez AI i jak zgłaszać podejrzane sytuacje (np. telefon od „szefa” brzmiący dziwnie podobnie, prośba o przelew „na szybko”, nagłe żądanie zmiany hasła).
Po trzecie, wprowadź krótkie szkolenia praktyczne. Lepiej 60 minut ćwiczeń raz na kwartał niż długie, jednorazowe szkolenie raz na kilka lat. Pokaż przykłady deepfake wideo, audio i tekstu. Ćwicz rozpoznawanie sygnałów ostrzegawczych: pilność, presja czasu, nietypowe prośby o dane i przelewy. (Wniosek wynika z luki szkoleniowej opisanej w raporcie).
Po czwarte, upewnij się, że pracownicy wiedzą, komu i jak zgłaszać incydenty. Jeśli kanał zgłoszeń jest niejasny, ludzie wolą milczeć. Prosty formularz lub dedykowany adres e-mail z automatycznym potwierdzeniem to często wystarczający start.
Po piąte, testuj zespół. Symulacje ataków — także tych z użyciem AI — pomagają oswoić sytuacje stresowe, skracają czas reakcji i uczą właściwych nawyków. Eksperci ESET podkreślają znaczenie praktycznych ćwiczeń i kultury, która sprzyja zadawaniu pytań i szybkiemu zgłaszaniu niepokojących sygnałów.
Wnioski
AI trafia do codziennej pracy szybciej niż rośnie nasza wiedza o ryzykach. Skoro 19% osób wciąż przekazuje modelom dane wrażliwe, a większość nie zna pojęcia deepfake, to zwykłe „zaufajmy technologii” nie wystarczy. Firmy potrzebują prostych zasad, częstych mini-szkoleń i nawyku szybkiego zgłaszania incydentów. To niewielki koszt w porównaniu z ryzykiem utraty danych i reputacji. Wnioski te wynikają wprost z wniosków raportu ESET i DAGMA „Cyberportret polskiego biznesu 2025”.
Źródło: ESET i DAGMA Bezpieczeństwo IT w raporcie „Cyberportret polskiego biznesu 2025”