

„Wystarczy jedno zdjęcie”. Eksperyment pokazał słabości facial recognition
Eksperyment przeprowadzony przez analityka ESET pokazał, że systemy rozpoznawania twarzy można obejść przy użyciu łatwo dostępnych narzędzi. Testy dotyczyły publicznej identyfikacji osób, bankowego eKYC i monitoringu opartego na biometrii.

Systemy rozpoznawania twarzy są dziś wykorzystywane w smartfonach, bankowości i monitoringu. Z założenia mają zwiększać bezpieczeństwo i ułatwiać weryfikację tożsamości. Eksperymenty przeprowadzone przez Jake’a Moore’a, analityka cyberbezpieczeństwa ESET, pokazują jednak, że takie zabezpieczenia mogą być podatne na manipulację.
W pierwszym teście Moore sprawdził, jak łatwo naruszyć prywatność w przestrzeni publicznej. Użył zmodyfikowanych inteligentnych okularów, które automatycznie przechwytywały wizerunki mijanych osób. Oprogramowanie miało następnie dopasowywać twarze do publicznie dostępnych danych w internecie. W efekcie możliwe było szybkie ustalenie imion, nazwisk i profili w mediach społecznościowych przypadkowych przechodniów.
Drugi eksperyment dotyczył bankowego systemu eKYC. Moore zmodyfikował w Photoshopie zdjęcie, na którym trzymał własny paszport, zmieniając numery dokumentu i datę urodzenia. Następnie, przy użyciu darmowych narzędzi, stworzył fikcyjną twarz wygenerowaną przez sztuczną inteligencję. Jak wynika z opisu testu, system bankowy uznał tak przygotowaną postać za autentyczną, co pozwoliło założyć działające konto na nieistniejącą osobę.
„Należy mieć świadomość, że niektóre technologie rozpoznawania twarzy mogą być podatne na manipulacje przy użyciu ogólnodostępnego sprzętu i oprogramowania. Profil tożsamości oparty na biometrii twarzy jest dla oszustów wyjątkowo atrakcyjny” — mówi Kamil Sadkowski, analityk cyberbezpieczeństwa ESET.
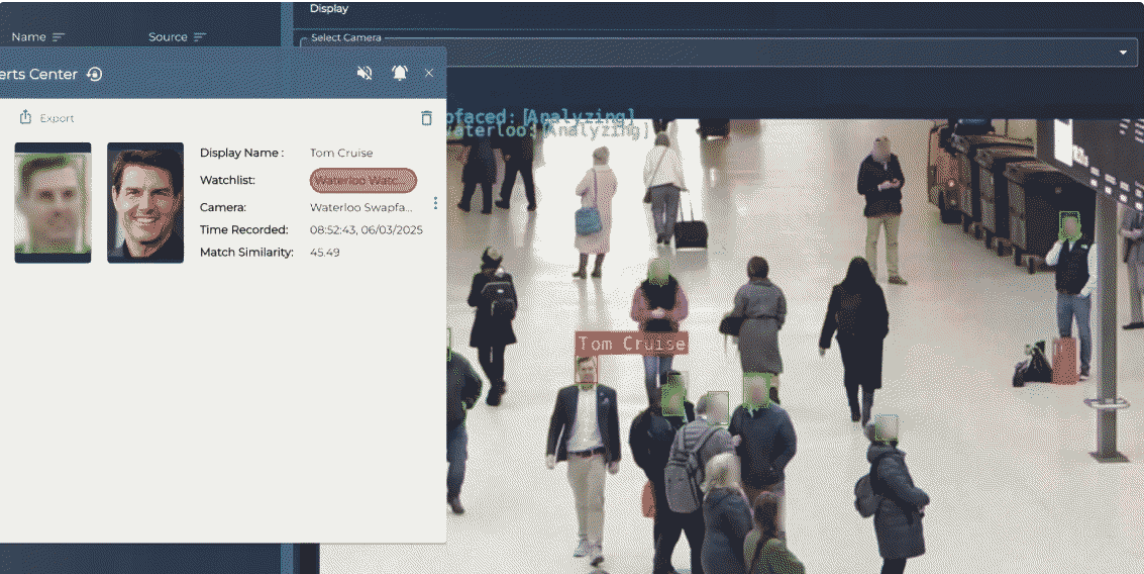
Trzeci test przeprowadzono na londyńskiej stacji kolejowej, za zgodą operatorów. Moore podłączył profesjonalne oprogramowanie biometryczne do kamer monitoringu, a następnie przechwycił sygnał wideo i nałożył na swoją twarz w czasie rzeczywistym wizerunek Toma Cruise’a przy użyciu narzędzia face swap. System analizował zmodyfikowany obraz i nie uruchomił alarmu.
Według ESET eksperyment pokazał, że do obejścia zaawansowanej biometrii może wystarczyć ogólnodostępne narzędzie i pojedyncze zdjęcie pobrane z sieci. Firma podaje też, że instytucja bankowa, w której przeprowadzono test eKYC, została poinformowana o luce i wdrożyła odpowiednie działania.
W ocenie ESET biometria nie powinna być traktowana jako jedyne zabezpieczenie. „Warto traktować biometrię jedynie jako dodatek, a nie jedyny filar bezpieczeństwa. Kluczowym krokiem jest wdrożenie uwierzytelniania wieloskładnikowego” — podkreśla Sadkowski.



