

„Truman Show Scam”: AI tworzy fałszywe platformy inwestycyjne
Check Point ostrzega przed „Truman Show Scam”, gdzie AI buduje wiarygodną społeczność inwestorów i „ekspertów”. Zamiast malware’u pojawia się aplikacja ze sklepu i pozorny KYC, a celem są wpłaty oraz kradzież tożsamości.

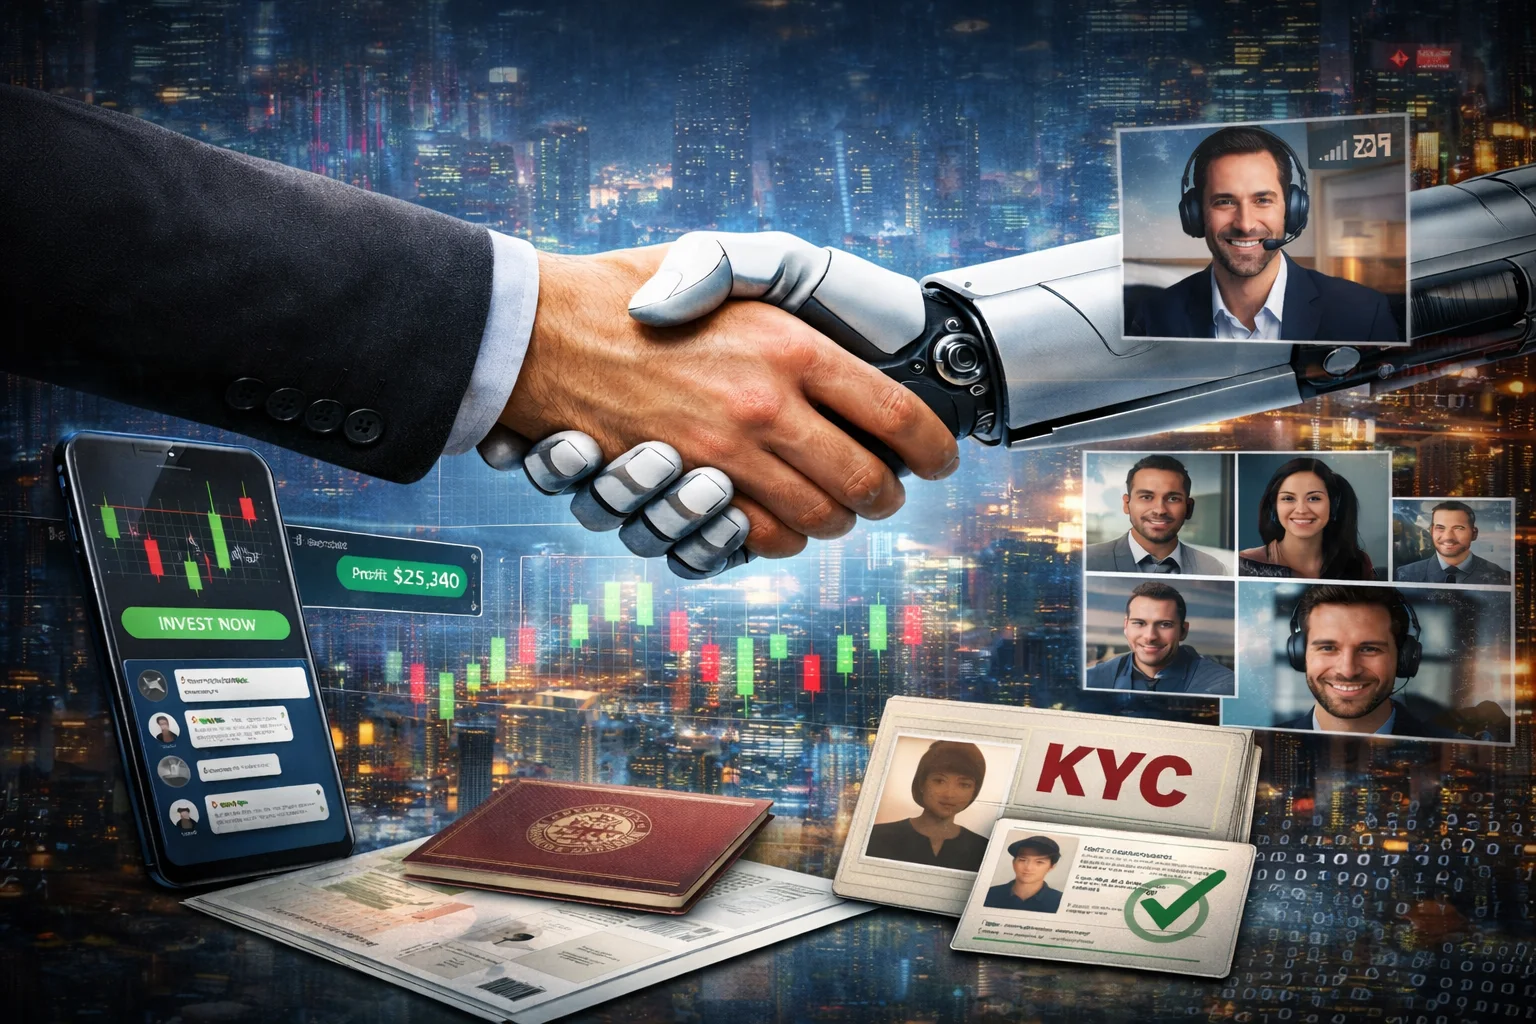
W raporcie opublikowanym 8 stycznia 2026 r. badacze Check Point, Nir Horovitz i Yedidya Vachnish, opisują kampanię „Truman Show Scam” powiązaną z infrastrukturą oznaczoną jako OPCOPRO. Autorzy nazywają ją „fully synthetic, AI-powered investment scam”, czyli oszustwem inwestycyjnym, które ma wyglądać jak kompletna, działająca firma, a nie pojedynczy phishing.
Z opisu wynika, że ofiara rzadko dostaje jedną podejrzaną wiadomość i koniec historii. Scenariusz ma prowadzić krok po kroku przez komunikatory, zwykle od reklamy lub SMS-a, a potem przez Telegram, WhatsApp i grupy, które sprawiają wrażenie żywej społeczności inwestorów. „Eksperci” tłumaczą ruchy rynku, inni uczestnicy zadają „właściwe” pytania, pojawiają się zrzuty rzekomych zysków, a sceptycyzm ma wyglądać na przesadę. Ten etap może trwać tygodniami, zanim pojawi się prośba o wpłatę albo „weryfikację”.
Najważniejszy haczyk jest technicznie prosty, a przez to groźny. Aplikacja, którą użytkownik instaluje z oficjalnego sklepu, może nie mieć żadnej realnej logiki inwestycyjnej. Jak podaje Check Point, w badanym przypadku aplikacja działała jak WebView, czyli w praktyce okno na treści z serwera kontrolowanego przez przestępców. To daje im „pełną kontrolę po stronie serwera” nad tym, co widzi użytkownik, od wykresów i salda po rzekome wyniki transakcji. Aplikacja może wyglądać „czysto”, bo oszustwo dzieje się w warstwie treści i procesu, nie w kodzie telefonu.
Drugim celem jest tożsamość. W raporcie pojawia się wątek KYC, czyli prośby o dokument i zdjęcie twarzy „do weryfikacji”. Check Point wprost wskazuje, że to może służyć kradzieży tożsamości lub dalszym nadużyciom, nie żadnym realnym procedurom finansowym.
Wątek AI jest tu ważny nie dlatego, że „AI kradnie pieniądze”, tylko dlatego, że obniża koszt utrzymywania wiarygodnej gry aktorskiej. Check Point pisze o automatyzacji rozmów, spójnych personach i dopasowywaniu przekazu w wielu językach, co wcześniej wymagało dużego zespołu ludzi. Efekt jest taki, że oszustwo zaczyna przypominać działający serwis z obsługą klienta, a nie chaotyczną próbę wyłudzenia.
Tu warto dodać zdrową dawkę sceptycyzmu: raport pochodzi od firmy z branży cyberbezpieczeństwa, więc naturalnie pokazuje problem z perspektywy zagrożeń i obrony. Jednocześnie sama metoda mocno pasuje do schematów znanych od lat. CERT Polska ostrzega, że fałszywe inwestycje często obiecują szybki zysk i próbują przenosić kontakt poza publiczne kanały, w stronę komunikatorów i „opiekunów”. KNF opisuje z kolei, że oszuści potrafią uwiarygadniać się wynikami zysków na fałszywych platformach, a weryfikacja firmy powinna zaczynać się od oficjalnych źródeł.
Praktycznie, czerwone lampki są dość stałe, nawet gdy „opakowanie” robi się bardziej profesjonalne. Jeśli ktoś zaprasza do „społeczności inwestorów”, szybko przerzuca rozmowę na WhatsApp lub Telegram, podsuwa aplikację do instalacji i prosi o dokumenty oraz selfie, to lepiej założyć z góry, że to ustawiony scenariusz. Weryfikację warto robić samemu, poza linkami z czatu, na stronach regulatora i w rejestrach, a presję czasu i „gwarantowane” zyski traktować jako element manipulacji, nie wyjątkową okazję.



