

Phishing wraca jako główny wektor ataku. AI pozwala stworzyć fałszywą stronę logowania w kilka minut
Phishing po roku przerwy znów odpowiada za ponad jedną trzecią incydentów cyberbezpieczeństwa — wynika z raportu Cisco Talos za pierwszy kwartał 2026 r. Atakujący coraz rzadziej szukają luk w systemach. W zamian sięgają po platformy AI, na których w kilka minut tworzą strony do wyłudzania danych.

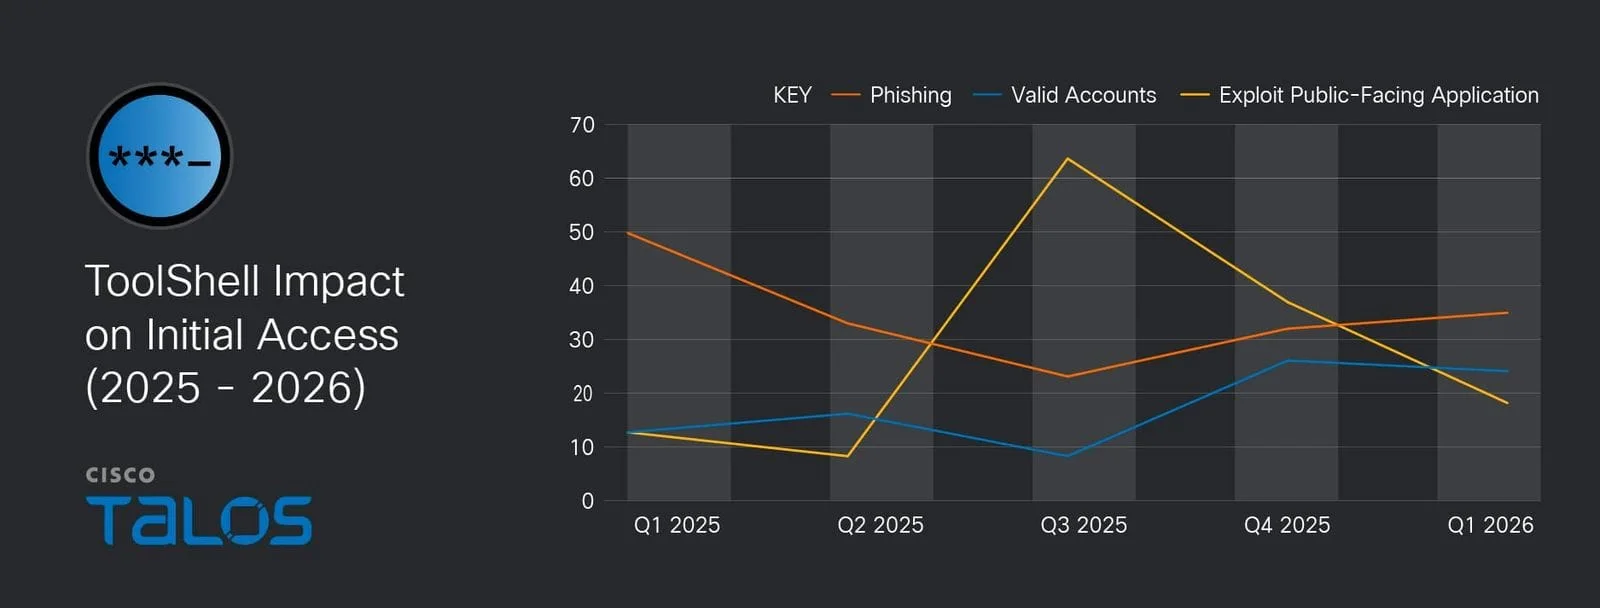
Z najnowszego raportu zespołu Cisco Talos wynika, że pierwszy kwartał roku przyniósł wyraźny zwrot w taktykach atakujących. Phishing, który ostatni raz dominował w drugim kwartale 2025 r., znowu wskoczył na pierwsze miejsce wśród sposobów uzyskiwania pierwszego dostępu do firmowych zasobów. Drugą pozycję — z udziałem 24 proc. — zajęło wykorzystywanie prawidłowych danych logowania.
Dla porównania, eksploitowanie podatności technicznych, takich jak głośna luka ToolShell w SharePoincie, spadło z 62 do 18 proc. Cisco Talos przypisuje to szybszemu wdrażaniu poprawek i lepszej detekcji.
— Obserwujemy fundamentalną zmianę w taktykach atakujących. Odchodzą oni od złożonych exploitów typu zero-day i wracają do sprawdzonych, skalowalnych ataków ukierunkowanych na ludzi — komentuje Marcin Klimowski, Cybersecurity Sales Specialist w Cisco Polska.
Strona phishingowa w kilka promptów
Najwięcej uwagi w raporcie zwraca opis jednego z incydentów. Atakujący wykorzystali platformę Softr — narzędzie no-code do budowy aplikacji webowych z funkcjami AI — żeby przygotować stronę podszywającą się pod Microsoft Exchange i Outlook Web Access. Celem byli pracownicy administracji publicznej.
Jak zaznacza Cisco Talos, do stworzenia fałszywki wystarczyło kilka prostych poleceń tekstowych, bez pisania ani jednej linijki kodu. Wykradzione dane logowania trafiały automatycznie do tymczasowych repozytoriów typu Google Sheets, a atakujący dostawał powiadomienia o nowych przechwyconych loginach. Także bez programowania.
— Jeśli atakujący może w kilka minut stworzyć wiarygodną stronę do wyłudzania danych logowania przy użyciu platformy opartej na AI i kilku poleceń, wchodzimy w nową erę, w której tempo i skala ataków socjotechnicznych przewyższą wiele tradycyjnych mechanizmów obrony — ocenia Klimowski.
MFA samo nie wystarczy
Drugim ważnym wątkiem raportu jest omijanie uwierzytelniania wieloskładnikowego. Według Cisco Talos w 35 proc. analizowanych incydentów atakujący wykorzystali słabości MFA — to więcej niż w poprzednim kwartale. Najczęstszy schemat polegał na rejestrowaniu własnego urządzenia na wcześniej przejętym koncie. W jednym przypadku przestępcy skonfigurowali klienta Outlook w taki sposób, by łączył się bezpośrednio z serwerem Exchange, całkowicie pomijając warstwę MFA.
Wniosek z raportu jest dość prosty: samo wdrożenie MFA nie wystarczy. Cisco zaleca ograniczanie możliwości samodzielnej rejestracji urządzeń przez użytkowników i wprowadzenie scentralizowanych polityk uwierzytelniania.
Administracja i zdrowie nadal na celowniku
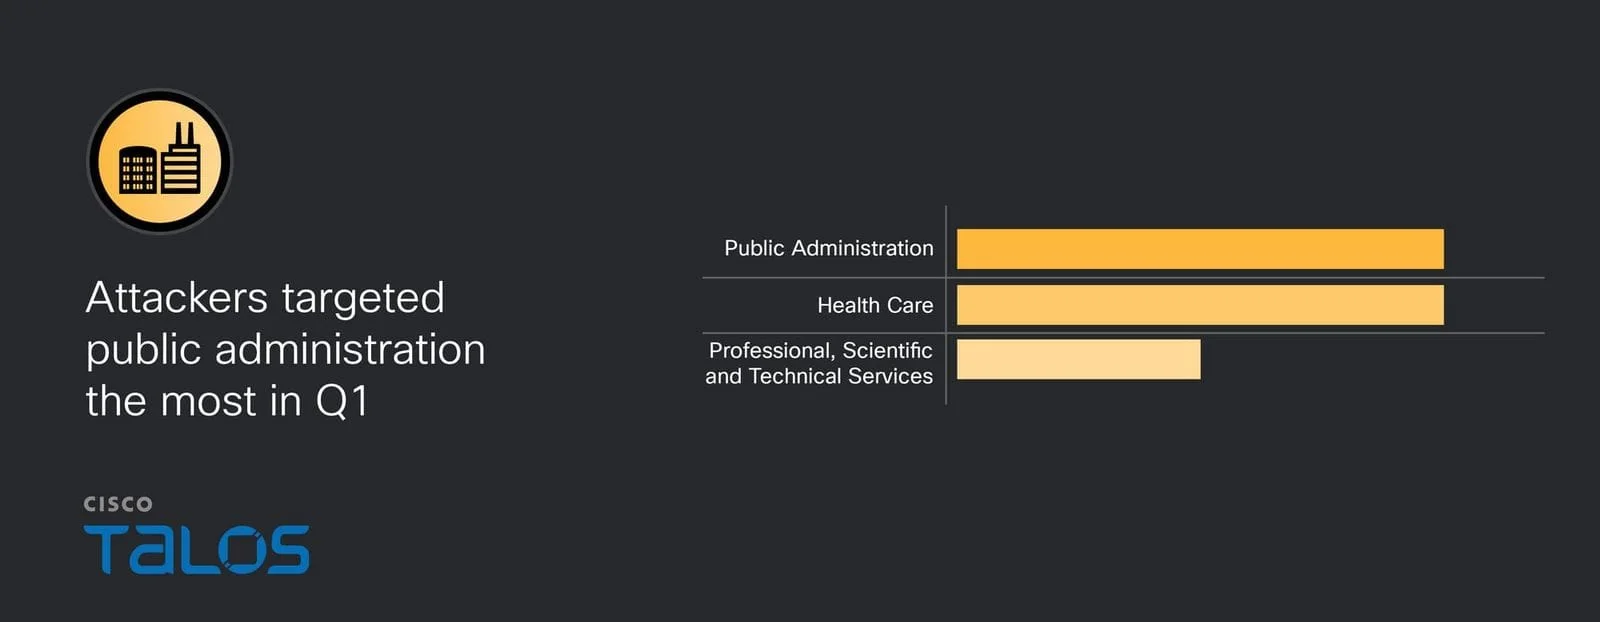
Najczęściej atakowanymi sektorami pozostają administracja publiczna i ochrona zdrowia — każdy z nich odpowiada za 24 proc. zarejestrowanych incydentów. Dla administracji to już trzeci kwartał z rzędu na pierwszym miejscu. Cisco wskazuje znane od dawna przyczyny: ograniczone budżety, starszą infrastrukturę, dostęp do wrażliwych danych i niską tolerancję na przestoje.
Ransomware mniej widoczny, ale aktywny
Przypadki typu pre-ransomware stanowiły 18 proc. incydentów wobec 50 proc. rok wcześniej, a dzięki interwencji zespołu Cisco Talos IR nie doszło do faktycznego zaszyfrowania danych. Cisco zastrzega jednak, że duże operacje ransomware-as-a-service, takie jak Qilin czy Akira, wciąż działają, a ich strony publikujące wykradzione dane są regularnie aktualizowane.
W jednym z incydentów grupa Rhysida sięgnęła po nietypowego backdoora MeowBackConn i wykorzystała typowe błędy konfiguracji — otwarte porty zarządzania oraz nadmierne uprawnienia kont. To, jak zauważa Cisco, pokazuje, że słabo zabezpieczona infrastruktura wciąż stanowi poważne ryzyko.
W rekomendacjach Klimowski zwraca uwagę, że dane uwierzytelniające deweloperów i tokeny chmurowe powinny być traktowane z taką samą ostrożnością, jak konta uprzywilejowane. — Połączenie phishingu wspieranego przez AI i technik omijania MFA oznacza, że pojedyncze zabezpieczenie nie wystarczy — podkreśla.



