

Zero Trust rośnie. AI w cyberbezpieczeństwie wciąż dojrzewa

DXC i Microsoft opublikowały raport o cyberbezpieczeństwie. Firmy chętnie wdrażają Zero Trust, ale ostrożnie podchodzą do narzędzi AI. W skrócie: co działa, gdzie są bariery i od czego zacząć, jeśli myślicie o porządkach w bezpieczeństwie.
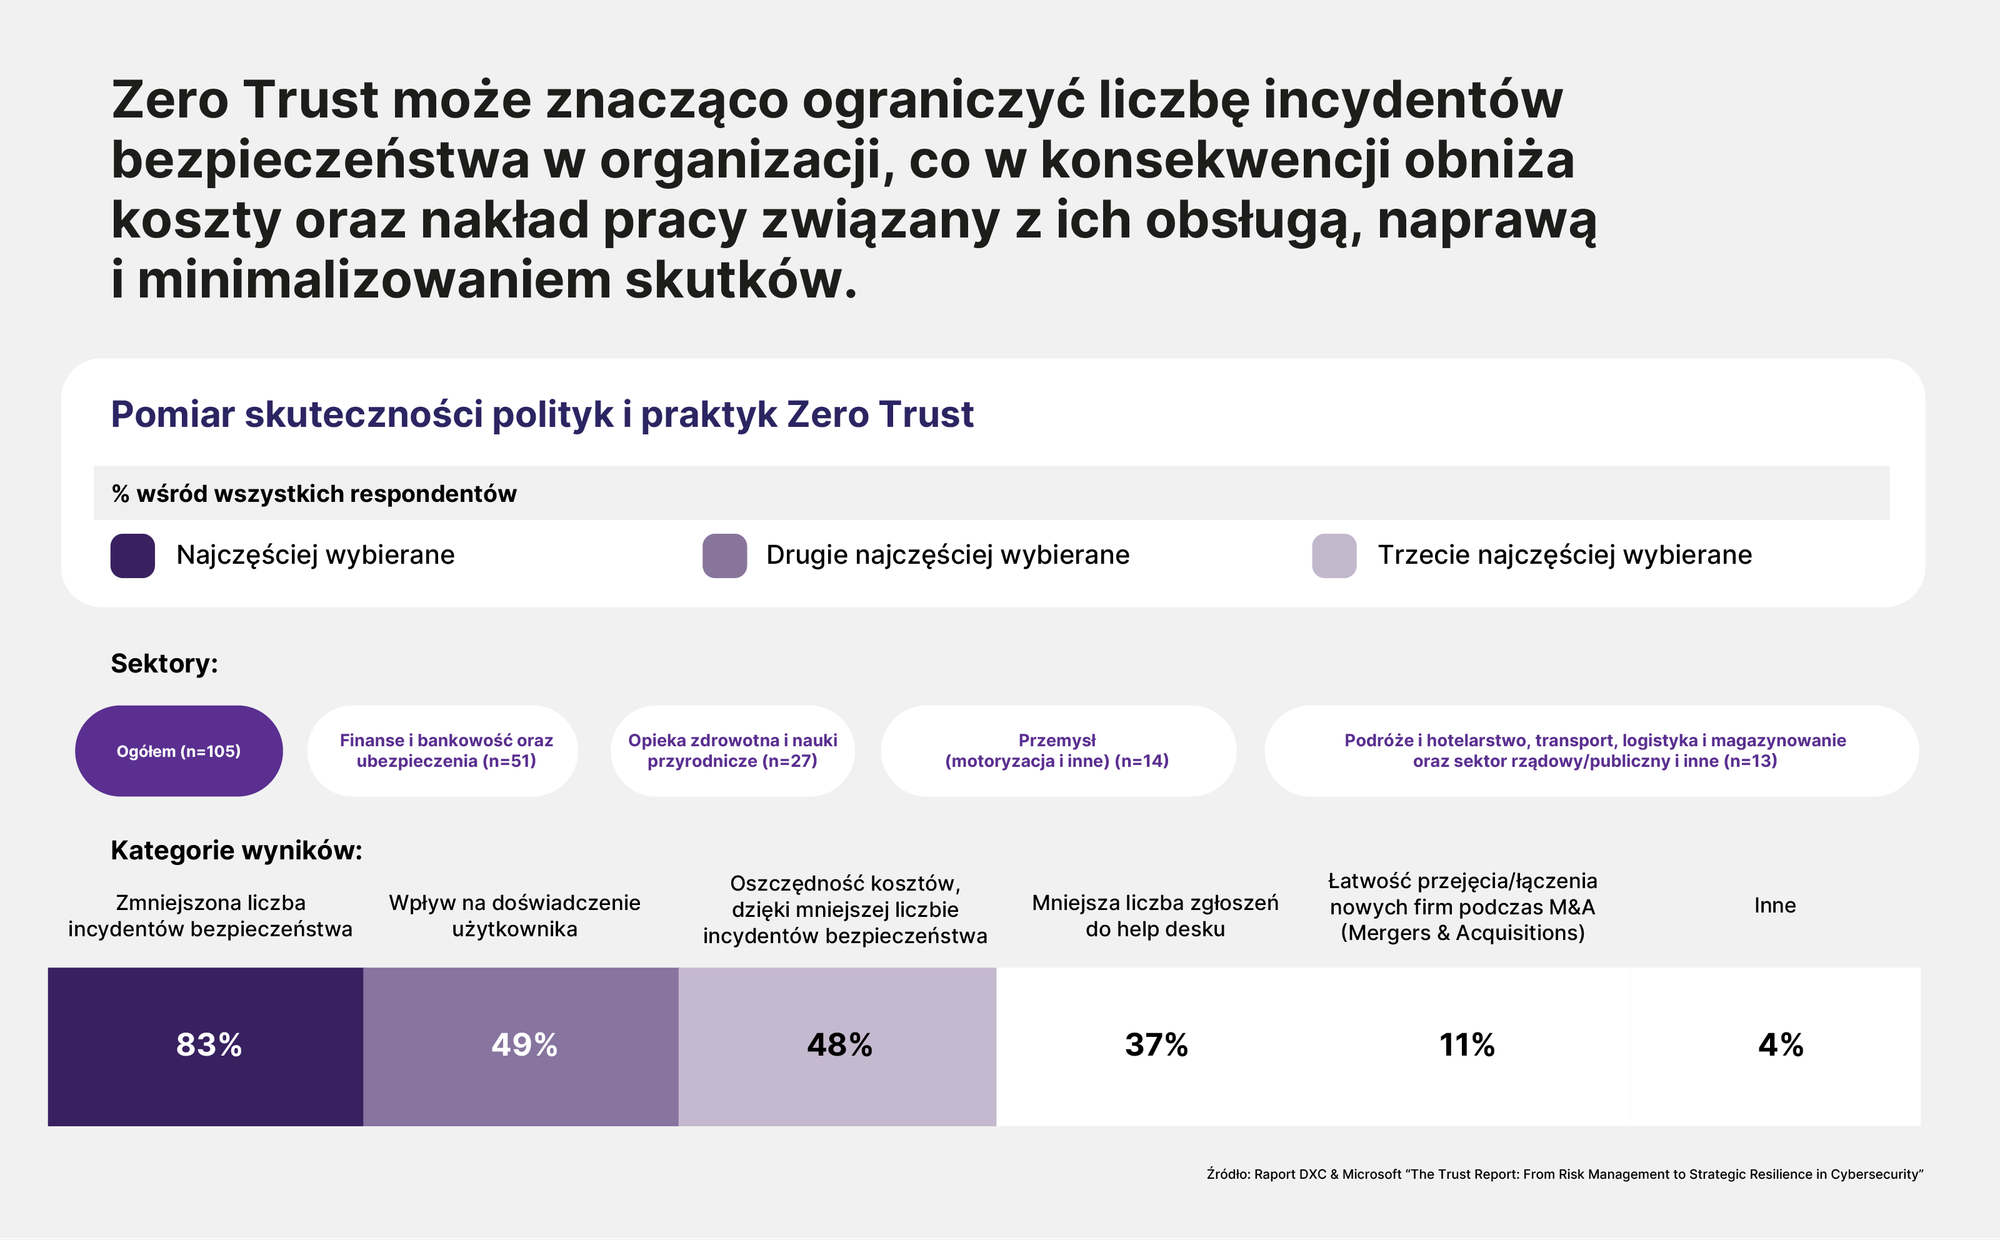
DXC Technology i Microsoft podsumowały nastroje w cyberbezpieczeństwie. Z raportu wynika, że model Zero Trust stał się głównym sposobem myślenia o ochronie: zasada jest prosta — nie ufaj domyślnie, zawsze weryfikuj. Według badania 83% firm, które wdrożyły Zero Trust, ograniczyło liczbę incydentów i koszty napraw.
Słabiej wygląda wykorzystanie narzędzi AI. Po rozwiązania oparte na sztucznej inteligencji sięga dziś około 30% organizacji. Wpływ ma na to m.in. obawa przed złożonością i brak porządku w systemach. Aż 66% firm wskazuje przestarzałe środowiska jako główną blokadę zmian. Jednocześnie 72% deklaruje, że stale poprawia polityki i praktyki Zero Trust.
Co z tego wynika dla praktyki?
Jeśli firma dopiero zaczyna porządki, raport sugeruje start od tożsamości użytkowników: silne uwierzytelnianie, zasada najmniejszych uprawnień, lepsza widoczność logowań. Potem warto obejrzeć urządzenia, sieć, aplikacje i dane — krok po kroku, zamiast jednego „wielkiego projektu”. Takie podejście ułatwia też włączanie elementów AI tam, gdzie to ma sens, np. do wykrywania anomalii i automatycznych reakcji.
„Zasady zerowego zaufania funkcjonują od lat, a dzisiejsze technologie pozwalają zaszyć je w systemach tak, by nie były ciężarem dla użytkownika — przy wysokim poziomie ochrony” — mówi Krzysztof Malesa, dyrektor ds. strategii bezpieczeństwa w Microsoft. Dodaje, że pierwszym krokiem powinno być przemyślane zabezpieczenie tożsamości.
Kto to wdraża i z czym to się łączy
W materiale nie ma listy konkretnych klientów, ale DXC podaje współpracę z setkami partnerów i integracje z popularnymi narzędziami, m.in. Genesys, Microsoft, Avaya, Oracle i Salesforce. To ważne, bo Zero Trust i automatyzacja bezpieczeństwa wymagają spięcia z istniejącymi systemami, a nie budowy wszystkiego od nowa.
Zero Trust to nie jednorazowy projekt, tylko proces. Wymaga zmian w kulturze organizacyjnej, stałego monitorowania i rozsądnych priorytetów. Raport DXC i Microsoft podkreśla, że nawet małe kroki — zaczynając od tożsamości — przynoszą realne efekty, a z czasem ułatwiają włączanie elementów AI.
Tekst na podstawie informacji prasowej „The Trust Report: From Risk Management to Strategic Resilience in Cybersecurity” przygotowanej przez DXC Technology we współpracy z Microsoft.



