Wyścig zbrojeń w cyberprzestrzeni. AI przyspiesza ataki, ale firmy nie nadążają z obroną
Hakerzy wykorzystujący AI atakują w kilka godzin, podczas gdy firmy na reakcję potrzebują tygodni. Raport „State of Exposure Management 2026” ostrzega: opóźnienia w łataniu systemów kosztują średnio 270 tys. dolarów, a organizacje realnie naprawiają zaledwie połowę wykrytych błędów.

W 2026 roku sztuczna inteligencja na dobre zmieniła oblicze cyberprzestępczości, drastycznie skracając czas potrzebny na przeprowadzenie skutecznego ataku. Podczas gdy hakerzy potrafią wykorzystać lukę w zabezpieczeniach w zaledwie kilka godzin od jej wykrycia, zespoły IT wciąż potrzebują dni, a nawet tygodni, aby wdrożyć odpowiednie poprawki. Ta dysproporcja sprawia, że ponad 80% przedsiębiorstw boryka się z zakłóceniami operacyjnymi.
Z najnowszego raportu State of Exposure Management 2026 wynika, że skala wyzwań jest ogromna: w ciągu roku firmy zidentyfikowały średnio ponad 13 tysięcy słabych punktów w swoich systemach, poświęcając na ich wykrycie łącznie 12 tysięcy godzin. Mimo to, skutecznie udaje się naprawić jedynie połowę znanych podatności.
Dlaczego naprawa trwa tak długo?
Główną przeszkodą w szybkim reagowaniu nie jest brak wiedzy, ale obawa przed konsekwencjami biznesowymi. Wdrażanie poprawek lub zmiana konfiguracji wiąże się z realnym ryzykiem przestojów, spadków wydajności i zakłóceń w działaniu firmy. Weryfikacja, czy dana łatka jest bezpieczna, często okazuje się trudniejsza i bardziej czasochłonna niż samo znalezienie problemu.
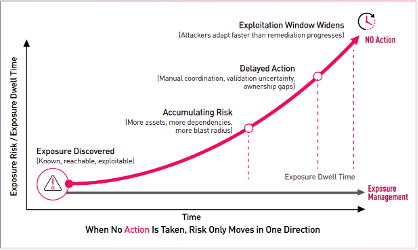
Eksperci wskazują, że w dobie AI dotychczasowe metody zarządzania bezpieczeństwem przestają być wydajne. Yochai Corem, wiceprezes ds. zarządzania ekspozycją w Check Point Software Technologies, zauważa, że zespoły techniczne są „zalewane informacjami”, ale mają problem z przełożeniem tej wiedzy na konkretne działania redukujące ryzyko. Według niego kluczem jest połączenie danych o zagrożeniach ze zautomatyzowaną naprawą, aby zamknąć lukę między wykryciem problemu a jego rozwiązaniem.
Nowy standard: Ciągłe zarządzanie ryzykiem
W odpowiedzi na te trudności coraz więcej organizacji (aż 89 proc. według badań Gartnera) wdraża lub planuje wdrożenie programów ciągłego zarządzania ekspozycją na zagrożenia (CTEM). To podejście zakłada, że bezpieczeństwo nie jest jednorazowym audytem, lecz procesem stale monitorującym zasoby firmy pod kątem zachowań napastników.
Prognozy są optymistyczne: do 2028 roku firmy, które postawią na takie systematyczne zarządzanie ryzykiem, mogą odnotować spadek skutecznych ataków o co najmniej 50 procent. Jak podkreśla Michelle Abraham z firmy badawczej IDC, kluczowe staje się przejście od samej analizy danych do realnego, automatycznego działania naprawczego.
Kosztowna opieszałość
Brak automatyzacji i poleganie na ręcznych procesach ma swoją wymierną cenę. Średni koszt ataku nowej generacji, napędzanego przez sztuczną inteligencję, wynosi obecnie około 270 tysięcy dolarów na jedną organizację. Problem pogłębia fakt, że przeciętna firma korzysta z około 45 różnych narzędzi do ochrony, ale często nie potrafi spójnie połączyć generowanych przez nie wyników w jedną, użyteczną informację.
Choć dostawcy rozwiązań technologicznych obiecują ratunek w postaci systemów „AI-Driven”, sukces obrony będzie zależał od tego, czy organizacje odważą się na automatyzację procesów naprawczych, które do tej pory pozostawały domeną powolnych, manualnych działań.