

Problem z przeglądarką Atlas. Fałszywe URL-e potrafią uruchomić polecenia AI

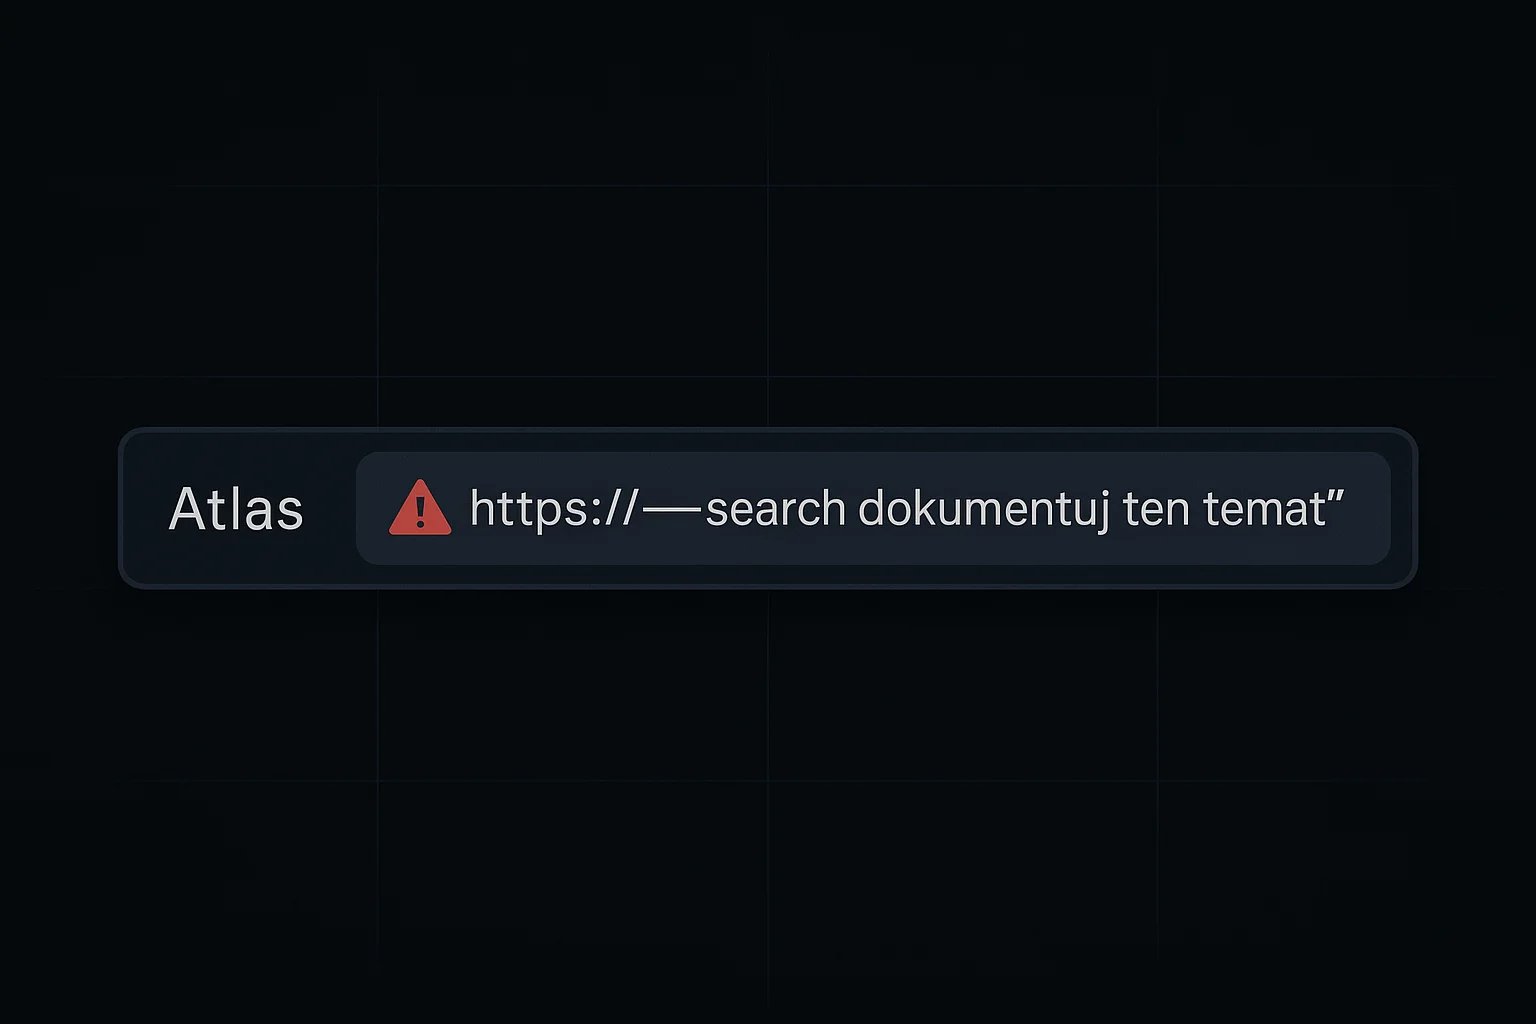
Badacze z NeuralTrust opisali prosty, ale groźny wektor ataku na przeglądarkę Atlas od OpenAI. Jak podaje NeuralTrust, omnibox Atlasa — wspólne pole do wpisywania adresów i zapytań — potrafi potraktować fałszywie sformatowany „adres” jak polecenie użytkownika, czyli prompt.
Jeśli taki ciąg trafi do paska, agent może wykonać wstrzyknięte instrukcje z wysokim poziomem zaufania. Publikacja ukazała się 24 października 2025 r. i zawiera przykłady działania exploitu.
Na czym polega trik? Atakujący tworzy łańcuch znaków, który wygląda jak URL, zaczyna się od „https:” i ma elementy przypominające domenę, ale celowo łamie zasady składni. Przeglądarka nie uzna go więc za prawdziwy link. W tym „adresie” ukryta jest zwykła komenda w języku naturalnym. Gdy użytkownik wklei taki ciąg do omniboksa lub kliknie przycisk „Kopiuj link” na podejrzanej stronie, Atlas porzuca tryb nawigacji i interpretuje całość jako intencję użytkownika. Agent może wtedy odwiedzić wskazane przez napastnika strony, podmienić reguły bezpieczeństwa albo wykonać inne działania w naszej zalogowanej sesji. Takie scenariusze — od phishingu po „otwórz to, usuń tamto” — NeuralTrust pokazał na zrzutach ekranu.
O luce poinformowały także media branżowe. Jak donosi The Hacker News, problem wprost dotyczy sposobu, w jaki Atlas łączy pasek adresu z interfejsem agenta i jak traktuje takie wejście jako „zaufane”. Materiał podkreśla, że wektor jest nowy, ale wpisuje się w szerszy trend błędów w przeglądarkach agentowych.
To nie pierwszy sygnał, że agentowe przeglądarki mają kłopot z granicą między „tym, co naprawdę wpisał użytkownik”, a „tekstem znalezionym w sieci”. W osobnym raporcie LayerX badacze opisali błąd w Atlasie, który pozwalał zatruwać pamięć agenta. Z kolei analitycy z University of Sydney ostrzegają, że model „AI jako zaufany użytkownik” osłabia tradycyjną izolację kart i piaskownice w przeglądarkach. Wniosek jest ten sam: AI w przeglądarkach rozszerza powierzchnię ataku i wymaga nowych zabezpieczeń.
Źródła:
NeuralTrust: „OpenAI Atlas Omnibox Prompt Injection: URLs That Become Jailbreaks” (24.10.2025).
The Hacker News: „ChatGPT Atlas Browser Can Be Tricked by Fake URLs…” (27.10.2025).
University of Sydney: analiza ryzyk Atlasa (30.10.2025).
Streszczenie i komentarz w języku polskim: Sekurak (05.11.2025).



